Domain bsi24.de kaufen?
Wir ziehen mit dem Projekt
bsi24.de um.
Sind Sie am Kauf der Domain
bsi24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bsi24.de kaufen?
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **

Ähnliche Suchbegriffe für Emotionale Regulierung
Top-Angebote
Produkte zum Begriff Emotionale Regulierung:
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die potenziellen Vor- und Nachteile von Offshore-Investitionen in Bezug auf Steuern, Datenschutz, Regulierung und Risikomanagement?
Offshore-Investitionen können potenzielle Steuervorteile bieten, da einige Offshore-Finanzplätze niedrigere Steuersätze oder Steuerbefreiungen anbieten. Allerdings können sie auch zu rechtlichen Problemen führen, wenn sie nicht ordnungsgemäß gemeldet werden. In Bezug auf Datenschutz können Offshore-Investitionen dazu beitragen, die Privatsphäre zu schützen, aber sie könnten auch das Risiko von Geldwäsche und anderen illegalen Aktivitäten erhöhen. In Bezug auf Regulierung können Offshore-Investitionen weniger strenge Vorschriften haben, was zu einem höheren Risiko von Betrug oder Missbrauch führen kann. Schließlich erfordert das Risikomanagement bei Offshore-Investitionen eine sorgfältige Überwachung der politischen und wirtschaftlichen St **
-
Wie beeinflusst die Internet-Organisation die Regulierung und Governance des Internets in Bezug auf Sicherheit, Datenschutz und Zugänglichkeit?
Die Internet-Organisation spielt eine wichtige Rolle bei der Entwicklung von Standards und Best Practices für die Sicherheit des Internets, indem sie Richtlinien und Protokolle für den Schutz vor Cyberangriffen und Datenverlusten festlegt. Darüber hinaus arbeitet die Internet-Organisation an der Förderung von Datenschutzmaßnahmen, um die Privatsphäre der Nutzer zu schützen und den sicheren Umgang mit persönlichen Daten zu gewährleisten. In Bezug auf die Zugänglichkeit des Internets setzt sich die Internet-Organisation für die Förderung von Open-Access-Prinzipien ein, um sicherzustellen, dass das Internet für alle Nutzer zugänglich ist, unabhängig von ihrem Standort oder sozialen Status. Durch die Entwicklung und Umsetzung von Regulierungsmaßnahmen und Governance-Strukture **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **


Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
Top-Angebote
Produkte zum Begriff Emotionale Regulierung:
-
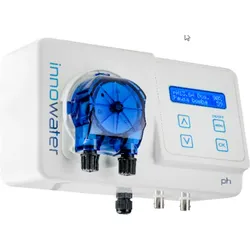
INNOWATER pH basic pH-RegulierungINNOWATER pH basic automatische Dosieranlage zur pH-Regulierung Das pH-basic Mess- und Regelgerät von INNOWATER misst und regelt den pH-Wert Ihres Schwimmbeckens.Die Messung erfolgt über eine Sonde in der Saugleitung Ihres Pools. Die pH-basic dosiert die zum Erzielen des pH-Soll-Wertes notwendige Menge an Dosiermittel über ein Impfventil in der Druckleitung zu Ihrem Pool automatisch. Vorteile: Der Kopf der peristaltischen Pumpe lässt sich leicht demontieren und austauschen Messskala pH-Wert: 0 bis 14 pH Gehäuse mit Schutzart IP 65 Stand-by: Visualisierung der Alarmmeldungen aufgrund mangelnder Wasserzirkulation in der Elektrode und dem System pH-Elektrode. Messbereich: von 0 bis 14 (pH) Inklusive: peristaltische Dosierungspumpe (1,5 bar 1,5 l/h) zur Dosierung und Regelung des pH-Werts Inklusive: Einspritzdüse, Fußfilter, Füllstandschwimmer, Kalibrierlösungen pH4 und pH7 Im Lieferumfang enthalten: Injektor Saugfilter Level-Kit Pufferlösung pH4 und pH7 Anschluss- und Installationskit Abmessungen: 218 x 125 x 95 mm Versorgung: 100-220 VAC ± 10% Verbrauch: 5 W Kalibrierung: manuell Temperatur: 5 bis 60 oC Druck: 1,5 bar Durchfluss: 1,5 Liter/Stunde553,60 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die potenziellen Vor- und Nachteile von Offshore-Investitionen in Bezug auf Steuern, Datenschutz, Regulierung und Risikomanagement?
Offshore-Investitionen können potenzielle Steuervorteile bieten, da einige Offshore-Finanzplätze niedrigere Steuersätze oder Steuerbefreiungen anbieten. Allerdings können sie auch zu rechtlichen Problemen führen, wenn sie nicht ordnungsgemäß gemeldet werden. In Bezug auf Datenschutz können Offshore-Investitionen dazu beitragen, die Privatsphäre zu schützen, aber sie könnten auch das Risiko von Geldwäsche und anderen illegalen Aktivitäten erhöhen. In Bezug auf Regulierung können Offshore-Investitionen weniger strenge Vorschriften haben, was zu einem höheren Risiko von Betrug oder Missbrauch führen kann. Schließlich erfordert das Risikomanagement bei Offshore-Investitionen eine sorgfältige Überwachung der politischen und wirtschaftlichen St **
Ähnliche Suchbegriffe für Emotionale Regulierung
-
Leicht, Maximilian: Risikobasierte Regulierung der IT-Sicherheit von ProduktenRisikobasierte Regulierung der IT-Sicherheit von Produkten , Eine Untersuchung am Beispiel von Smart Home-Geräten , Tagfahrleuchten > Beleuchtung , Auflage: 1. Auflage 2025, Erscheinungsjahr: 20250505, Titel der Reihe: Schriftenreihe Kommunikation und Recht##, Autoren: Leicht, Maximilian, Auflage: 25001, Auflage/Ausgabe: 1. Auflage 2025, Seitenzahl/Blattzahl: 300, Keyword: Buch Recht; Bücher für Juristen; Chief Information Security Officer (CISO); Cyber Resilience Act; Cyberangriffe; DS-GVO; DSGVO; Datenschutz-Grundverordnung; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH Fachmedien Recht und Wirtschaft; Fachbuch Recht; Fachbuch Verlag; Fachbücher Recht; Fachliteratur Recht; Fachmedien Recht und Wirtschaft; FuAG; Funkanlagengesetz; GeschGehG; Gesetz zum Schutz von Geschäftsgeheimnissen; Gesetzbuch bestellen; Gesetze Buch; Gesetze Bücher; Gesetze kaufen; IT-Recht; IT-Sicherheit; IT-Sicherheit von Produkten; IT-Sicherheitsbeauftragte (ITSiBe); IT-Sicherheitsrisiken; Informationssicherheits-Recht; Informationssicherheitsbeauftragte (ISB); Jura Bücher, Fachschema: Medienrecht, Fachkategorie: Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Warengruppe: TB/Handels- und Wirtschaftsrecht, Arbeits- und Soz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 19, Gewicht: 445, Produktform: Kartoniert,98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie beeinflusst die Internet-Organisation die Regulierung und Governance des Internets in Bezug auf Sicherheit, Datenschutz und Zugänglichkeit?
Die Internet-Organisation spielt eine wichtige Rolle bei der Entwicklung von Standards und Best Practices für die Sicherheit des Internets, indem sie Richtlinien und Protokolle für den Schutz vor Cyberangriffen und Datenverlusten festlegt. Darüber hinaus arbeitet die Internet-Organisation an der Förderung von Datenschutzmaßnahmen, um die Privatsphäre der Nutzer zu schützen und den sicheren Umgang mit persönlichen Daten zu gewährleisten. In Bezug auf die Zugänglichkeit des Internets setzt sich die Internet-Organisation für die Förderung von Open-Access-Prinzipien ein, um sicherzustellen, dass das Internet für alle Nutzer zugänglich ist, unabhängig von ihrem Standort oder sozialen Status. Durch die Entwicklung und Umsetzung von Regulierungsmaßnahmen und Governance-Strukture **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.